サステナビリティ - リスクマネジメント のページです。
気候変動、自然災害の多発及び激甚化、地政学リスクの高まり、デジタル化の進展、価値観の多様化など、企業を取り巻く環境は日々変化しています。このような情勢のもと、持続的な企業価値向上を実現するためには、将来発現し得るリスクを幅広くかつ正確に把握し、適切に対応することが必要です。
明電グループでは、グループ全体のあらゆる重要な事業リスクを把握し、経営層の議論を経て全社統合的にそれらのリスクをコントロールする仕組み(ERM=Enterprise Risk Management)を構築しています。
また、平常時のリスクマネジメントに加えて、事故や災害の発生による事業継続の危機に対応するための管理(BCM=Business Continuity Management)を組織一体的に実施・運営することで、常に変化するあらゆる平時・有事のリスクに対応できる体制を構築しています。
明電グループでは、下図のとおりスリーラインモデルによるリスクマネジメント体制を構築しています。
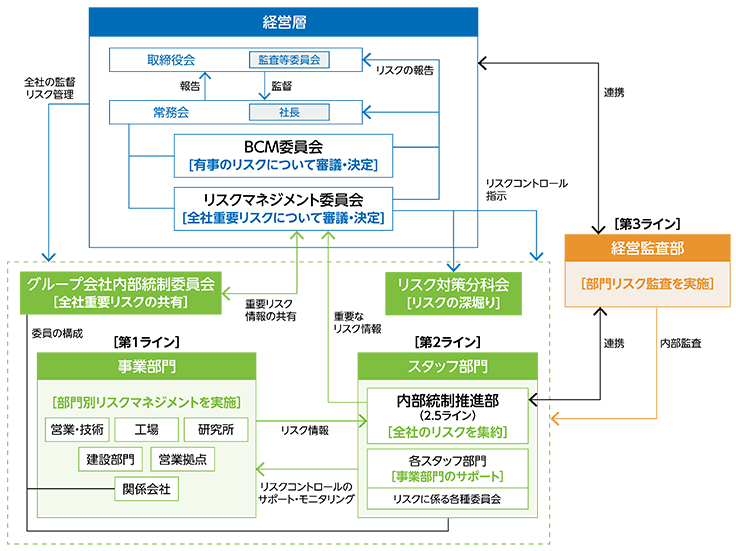
| 第1ライン | 工場や国内外関係会社を含む事業部門(=第1ライン)では、統制自己評価(CSA=Control Self-Assessment)を導入し、各部門が自らのリスクの抽出、評価、コントロールを実施しています。リスクの抽出にあたっては、網羅性を確保する観点から148項目にわたるリスク事例表を参考にしており、各部門が自ら抽出した重要リスクについて「影響度」と「発生可能性」を主眼に評価しています。 |
|---|---|
| 第2ライン | 第2ラインは総務、法務、人事、経理・財務等の専門知識を持ったスタッフ部門で構成され、第1ラインが行うCSAのモニタリングと支援を行っています。 |
| 第3ライン | 内部監査部門(=第3ライン)は定期的な監査のCSA実施により、第1ラインのCSAや第2ラインのサポートが有効に機能しているかを検証します。この内部監査の状況は随時、常務会・取締役会・監査等委員会及び主要な当社経営層に報告されています。 |
| 2.5ライン | 内部統制推進部は、第1ライン・第2ラインを支援するとともに、第3ラインからの課題提起を第1ライン・第2ラインへ展開する役割を担っています。全社横断的にリスクマネジメント体制の整備・運用を支援・牽引する機能を有することから2.5ラインと位置付けています。 |
| リスクマネジメント委員会 | 役付執行役員を委員とし、内部統制推進部が集約した全社重要リスクを審議する目的で年1回開催しています。 |
| BCM委員会 | 役付執行役員などを委員とし、明電グループの事業継続における基本的な方針や事業継続目標、災害時の対応についての「BCP基本方針書」を策定し、経営レベルでBCP方針や施策を審議・決定しています。内部統制推進部を事務局として年1回開催しています。 |
| グループ会社内部統制委員会 | 国内関係会社の社長などを委員とし、各社のCSAの状況報告を受けるとともに、明電グループ全体の重要リスク情報を共有する目的で年2回開催しています。委員会では関係会社間のリスクディスカッションも実施して議論を深めています。 |
| リスク対策分科会 | リスクマネジメント委員会で深堀りが必要と判断した重要リスクについて、リスク対策分科会において課題の洗い出しや対策の立案を行っています。第1ライン・第2ラインの関係部門で構成し、検討結果は常務会へ報告のうえ、全社的な対応につなげています。 |
「リスクマネジメント委員会」は、社長を委員長として役付執行役員で構成されます。同委員会では、内部統制推進部が年1回集計・抽出した明電グループの重要な事業リスクについて審議を行い、全社重要リスクを選定します。審議の結果、要対応と判断されたリスクについては優先的に対策を進め、その内容を常務会及び取締役会に報告することで適切に監督される仕組みとなっています。これにより、第1ラインから経営層まで一貫したリスクマネジメント体制を構築し、グループ全体を統括するERMを運用しています。
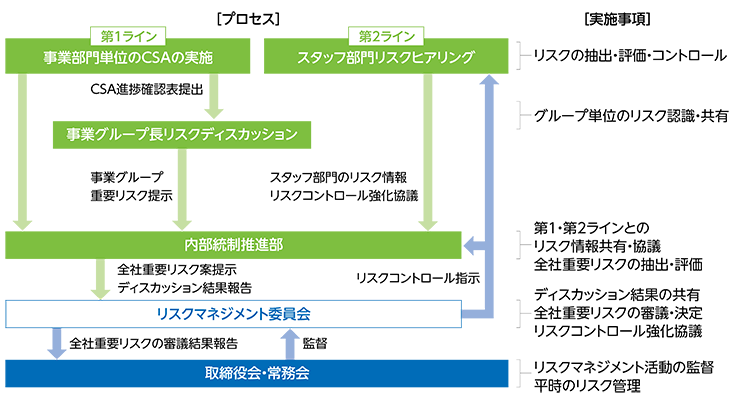
明電グループは、上記のような体制のもと、リスクマネジメント委員会での議論を経て、グループ全体の重要な事業リスクを定めています。その結果として経営に影響を及ぼす可能性のあるリスク事象は以下の通りであると考えています。
(注)リスク評価は明電グループにおける多種のリスク事象を独自に評価したものです。
事前審査制度は、「業務の適正を確保するための体制の整備に関する基本方針」に基づき、明電グループに重大な影響を及ぼす可能性のある案件を事前審査会議で精査し、経営の意思決定に資する情報提供を目的とした制度です。審査対象は主に海外EPCなどの受注・応札物件、M&Aやパートナーシップにかかわる案件、新規ビジネスにかかわる案件、そのほかの規程に従って常務会決議が必要な案件に分類されています。
事前審査会議は経営企画本部と内部統制推進部が事務局となり、担当の役付執行役員が開催の要否を判断しています。その他の審査部門は、ガバナンス本部、経理・財務本部、営業統括本部などで構成されています。
審査では、財務面でのリスクの他に責任所掌(製品保証など)や実行性(体制など)といったリスクの評価も実施しています。なお、M&Aや新規ビジネスパートナーとの提携を行なう際は、第三者部門によるデュー・ディリジェンスを実施し、対象企業の財務調査のほかに、企業風土、人権や贈収賄、法令違反などのコンプライアンス遵守状況、環境規制対応、労務状況、労働安全衛生など、ESGの観点からも評価を行ない、リスク管理を強化しています。
2025年度は8件の事前審査を実施し、これらを含め、現時点で新たな損失を発生させた案件は確認されていません。
明電グループの事業継続における基本的な方針・事業継続目標・災害時の対応などについて「明電グループBCP基本方針書」に定め、各部門・関係会社に展開しています。
「中期経営計画2027」では下記項目を中心に活動を推進していきます。
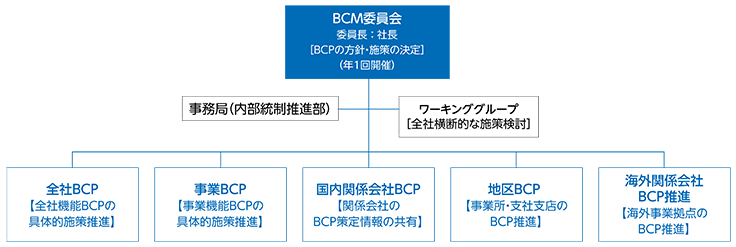
明電グループのBCP方針や施策を決定するBCM委員会のもと、推進体制毎にて適宜会議・連絡会の実施、また全社横断的な施策についてはワーキンググループを設け、明電グループ全体でBCPを推進しています。
BCPの対応を検証するため、2025年10月に全社災害対策本部訓練を実施しました。過去、首都直下地震、南海トラフ巨大地震、富士山噴火を想定した訓練を行ってきましたが、内閣府の南海トラフ巨大地震の被害想定見直しなどに伴い、第6回は改めて南海トラフ巨大地震の発生を想定した訓練を行いました。訓練では、災害発生時の各対応チームの初動対応手順の確認、各チームからの報告を基にした全社災害対策本部会議での判断・意思決定のプロセスの理解、事業継続に伴う経営判断に必要な項目などの共通理解の浸透を図りました。2026年度も引き続き南海トラフ巨大地震を想定した訓練を実施予定で、異なるシチュエーションでの訓練を通じ、更なるBCPの改善を図ります。
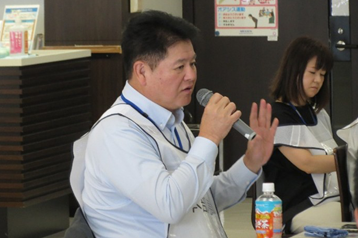
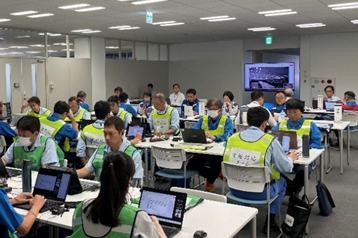
2025年度は、昨今高まるサイバーインシデントへの対応力向上を図るため、サイバーインシデントワークショップを行いました。実際のサイバー攻撃を想定した実践的なタイムライン演習を通じ、個人のサイバー攻撃時の事象イメージ・セキュリティ意識の向上、サイバー攻撃発生時の全社的な対応課題や、既存の災害用BCP、マニュアルの不足部分の抽出など、組織全体のセキュリティ意識向上に寄与しました。今後もオールハザードBCPの観点からもアプローチを行い、災害対応力の向上につなげていきます。
海外関係会社においてもBCPの推進を行っています。各関係会社での防災訓練や、BCP文書の見直しを日本人スタッフ・ナショナルスタッフが協働して行っています。また、本社内部統制推進部門とも適宜連携し、現地訪問も交えながら明電グループ全体でのBCP推進・浸透に向けた活動を展開しています。併せて海外駐在員、出張者の安全・危機管理運用についても点検・見直しを行っています。
防災・BCPに関する教育を階層別教育のカリキュラムに入れ、継続的に実施しています。2025年度も新入社員、中途採用者を対象に教育を実施しました。また、各拠点・グループ会社で勤務する従業員に向けた防災訓練・BCP教育など、啓発活動を広範に展開しています。
更に、防災・BCPに関する取組みをより広く周知するため教育動画を作成し、グループ全従業員が視聴するよう活動しています。

明電グループは、取り扱う情報に関するセキュリティの確保を重要な経営課題と認識し、情報資産を災害・事故・犯罪・過失などの脅威から保護します。また、情報管理を維持・向上させることで、情報の漏洩・改ざん・盗難・紛失などの事件・事故防止に努めています。お客様へ提供する製品・サービスについても情報セキュリティ管理を徹底し、安全性を保っています。
株式会社明電舎(以下当社)は、当社の取り扱う情報資産に関するセキュリティを確保することが当社の重要な経営課題と認識し、情報資産を、災害・事故・犯罪・過失・サイバーリスクなどの脅威から保護します。
情報セキュリティの管理を確立・維持することで、情報の漏洩・改ざん・盗難などの情報セキュリティ事故を未然に防止し、株主やお客様をはじめとする様々な関係者との信頼関係を築き、当社の企業価値を向上させることを目的とします。
この基本方針は当社が管理する全ての情報資産を取扱う全員に適用します。
当社は事業活動にかかわる法令・契約上の義務を遵守します。
事業に従事する全ての者が、情報セキュリティに関連する法令、規制の要求事項、契約上の義務及び本方針や社内の管理諸規程を遵守することを徹底します。
当社は、情報セキュリティ管理責任者や情報セキュリティ部門管理責任者の任命及び事務局の設置など、 情報セキュリティ管理の体制を整えるとともに、情報セキュリティ基本方針に基づいた規程・手順書などを整備し、継続的に維持・改善します。
近年のサイバー攻撃の巧妙化を踏まえ、日々変化する脅威へ総合的に対応するため、全社的なセキュリティ体制を構築し、運用しています。
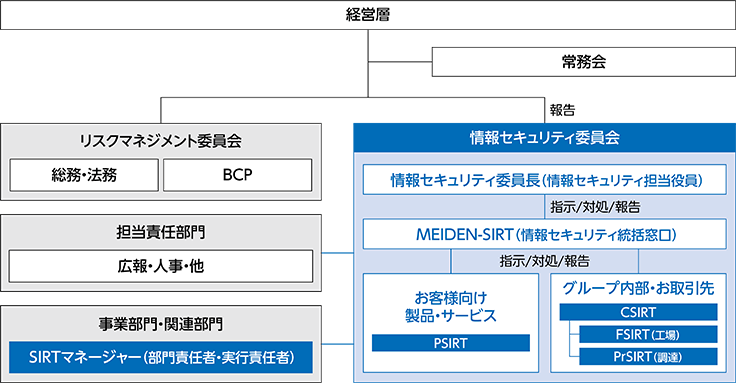
お客様へ提供する製品・サービスの情報セキュリティ対策を強化する目的のPSIRT※1、社内の情報セキュリティを強化する目的のCSIRT※2その配下として、工場を統括するFSIRT※3、サプライチェーンのリスク低減を目指すPrSIRT※4を設立しています。通常時の対策とインシデント発生時の対応はこれらの専門組織を中心に行っています。更に、各部門には情報セキュリティを担当するSIRTマネージャーを配置し、組織内でのルール普及、教育、実施状況の点検・改善を継続的に行っています。また、各組織との連携を促進する統括窓口(MEIDEN-SIRT)を設置し、情報セキュリティリスクや事故発生時の迅速な対応を行っています。こうした取組みは、「情報セキュリティ基本方針」に基づき、情報セキュリティ委員会を中心に推進しており、全社リスクマネジメント委員会とも連携し、不測の事態には全社BCP対策の一環として対応する体制を整えています。また、事業継続に影響を及ぼすサイバー被害への対策として、サイバーセキュリティインシデントによるシステム停止などを想定したBCP強化の取組みを開始しています。2025年度は全社レベルでワークショップを開催し、BCP体制における対応・復旧上の課題を抽出しました。
情報セキュリティ委員会は、情報システム担当役員が委員長を務め、情報セキュリティ対策の立案・評価・改善、インシデントの原因究明・再発防止を審議しています。情報セキュリティの運営状況は、定期的に社長・経営層に説明し、承認を得ています。
当社では、サイバー攻撃や内部情報の流出・不正利用を全社重要リスクの一つとして位置づけ、全社的なリスクマネジメントの枠組みの中で管理しています。情報セキュリティ委員会における審議内容や対応状況は、定期的に社長・経営層へ報告するとともに、全社重要リスクに関する議論を通じて経営レベルで監督しています。
明電舎 情報セキュリティ管理体制
明電グループでは情報セキュリティ委員会が中心となって明電舎及び関係会社における情報セキュリティ監査を実施し、セキュリティ対策を正しく実施し機能していることを実際に検証・評価しています。
また、現在、明電舎及び一部の国内関係会社にて情報セキュリティマネジメントシステム(ISMS:Information Security Management System)の認証を取得しています。
2026年度も継続して明電グループ全体での情報セキュリティ強化に対する取組みを行っています。
明電グループでは「予測/防御/検知/対応/復旧」といった枠組みで、持続的なセキュリティ対策に努めています。標的型メール攻撃などの不審メールによるウイルス感染や不正ログインなどから情報を守るためのハード・ソフト面の対策と、情報機器の盗難・紛失・誤操作など主に人的要因に起因する対策の双方向から、分析と対策を実施しています。
また、昨今の巧妙化するサイバー攻撃への対応力強化として、従来からの「多層防御」の対策に加え、「ゼロトラスト」を念頭に置いた諸施策も実施しました。体制面では、社外向け(製品・サービス)の情報セキュリティ対策強化への取組みを開始し、インシデント対応の迅速化に向けた社内体制整備を行いました。
明電グループでは全ての役員、従業員、派遣・契約社員などを対象に、情報セキュリティに関する教育を行っています。2025年度は「日常業務における情報セキュリティ対策とランサムウェアの脅威」についてe-ラーニングを実施し、93%の従業員がオンラインで受講したほか、オンラインでの受講ができない人には資料を回覧しました。また、標的型メール攻撃などのサイバー攻撃への教育として、不審メール訓練を継続して実施しています。
各部門に情報セキュリティを担当するSIRTマネージャーを配置したことに関連して、SIRTマネージャー向けに情報セキュリティ基礎やインシデント対応をテーマとした研修も実施しました。
今後もハード面、ソフト面での対策強化を図るとともに、情報セキュリティ教育や不審メール訓練など、人的な面での対策も施し、情報セキュリティ対策のグループ内展開を継続的に実施していきます。
2017年度より、お取引先の情報セキュリティ強化に向けた活動を継続しています。お取引先には情報セキュリティ対策を経営課題として認識していただくとともに、勉強会や説明会を随時開催しています。
情報セキュリティ事故の予防のための啓発・教育・訪問・情報共有などの4つの施策により、お取引先の情報セキュリティ強化に向けた支援を継続しています。
このようにサプライチェーン全体での情報セキュリティ強化に向けた活動を継続して実施しています。